1、本文面向在国内环境下需要使用 Claude Code 的开发者,给出从环境准备到排障的系统配置流程,并客观分析持续使用的条件与风险;
1、本文面向在国内环境下需要使用 Claude Code 的开发者,给出从环境准备到排障的系统配置流程,并客观分析持续使用的条件与风险;
2、Claude Code 是 Anthropic 推出的终端 Agent,以 CLI 为核心形态,国内使用需满足网络、账号、支付三项前置条件;
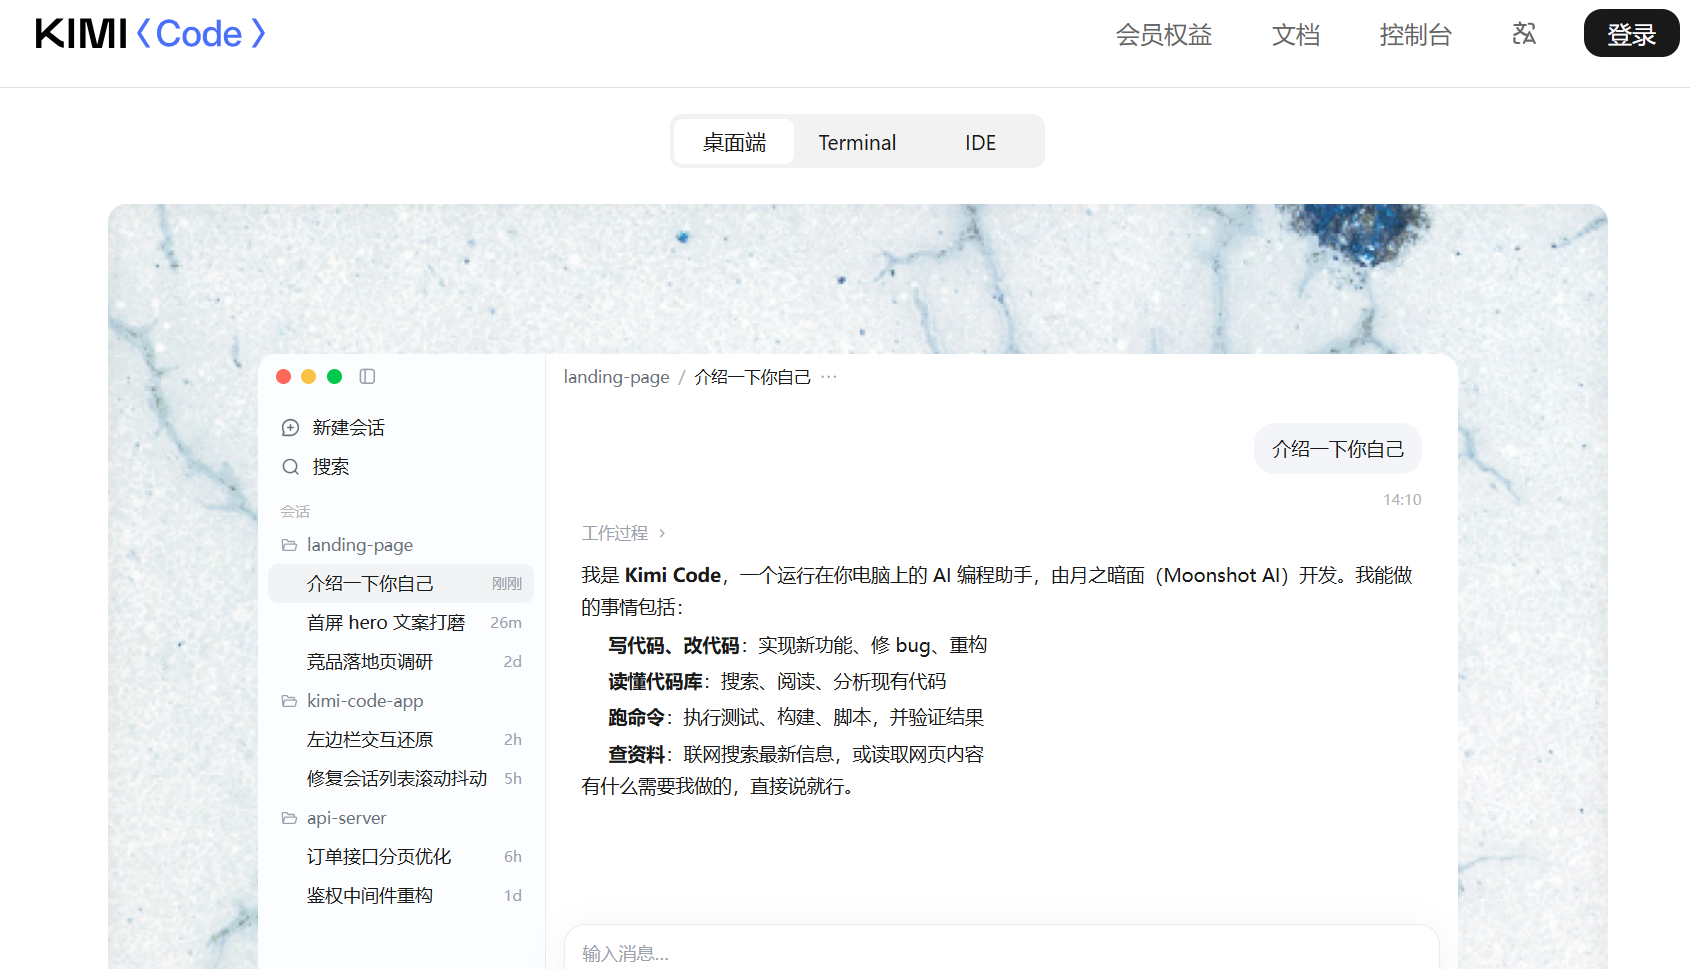
3、Kimi Code 是月之暗面推出的独立编程工具,搭载 Kimi K3,有桌面端、CLI、VS Code 扩展插件等形态,国内网络直连,以 Plan、goal、Sub-agents、Agent Swarm 构成系统的 Agent 体系;
4、本文给出两款工具的命令对照与迁移清单,包含 Python 项目实操示例;
5、所有涉及国际网络访问的配置需在合规前提下进行,企业代码需评估数据流向。
一、从一条超时命令说起
很多国内开发者第一次接触 Claude Code,场景往往是这样的:在终端里输入启动命令,光标闪烁几秒后返回一行连接超时的报错。反复重试、切换网络、检查账号,问题依旧。这时候才意识到,"用不了"不是一个单点故障,而是网络链路、账号支付、合规风险三个环节同时存在门槛。
把这三个环节拆开,问题就变得可处理了。本文先给出 Claude Code 在国内使用的配置流程与常见报错排查,再客观评估持续使用的条件,最后落到 Kimi Code 这条国内直连的替代路径上。整篇文章的目标不是比较两款工具的优劣,而是让开发者在不同网络条件与代码敏感度下,都能找到一条可持续的 AI 编程工作流。
二、国内使用 Claude Code 的三项前置条件
(一)网络链路
Claude Code 的 CLI 在运行时需要持续访问 Anthropic 的 API 端点。国内网络环境下,直连链路不稳定,表现为握手超时、响应中断、长任务中途断连。解决方向是为终端配置合规的国际网络访问通道,让 CLI 的 HTTPS 请求能够稳定到达服务端。
验证链路是否通畅,可以在终端执行连通性测试:
# 测试到 API 端点的连通性,返回 200 或 401 均说明链路可达
curl -s -o /dev/null -w "%{http_code}" [https://api.anthropic.com](https://api.anthropic.com)
若返回 000 或超时,则网络链路尚未就绪。
(二)账号与支付
Claude Code 需要 Anthropic 账号登录,国内使用还需具备支持国际交易的支付条件。国内开发者在这一环节常遇到支付条件不满足、账号注册区域受限的问题。这一环节与网络链路相互独立——即使网络通了,没有可用的账号和支付条件仍然无法使用。
(三)合规与数据流向
企业用户还需评估第三个问题:代码通过 CLI 发送到境外 API,是否符合企业的数据安全与出境合规要求。金融、政务、军工等场景下,这往往是比技术配置更硬的约束。个人开发者处理涉及商业秘密的代码时,也应主动评估数据流向。
三、配置流程
(一)环境准备
确认三项前置条件具备后,检查终端环境已安装 Node.js 与 npm,用于安装 CLI 工具。然后按照官方文档提供的安装方式完成 CLI 安装,安装完成后验证版本:
claude --version
(二)登录认证
执行登录命令,浏览器弹出 Anthropic 授权页面,完成授权后 CLI 自动写入本地凭证:
claude login
登录成功后,凭证保存在本地配置目录,后续启动无需重复登录。凭证文件包含敏感信息,不应提交到代码仓库。
(三)终端代理配置
如果国际网络访问通过本地代理实现,需要为终端设置代理环境变量:
# 端口需与本地代理实际监听端口一致
export HTTPS_PROXY=[http://127.0.0.1:7890](http://127.0.0.1:7890)
export HTTP_PROXY=[http://127.0.0.1:7890](http://127.0.0.1:7890)
export NO_PROXY=localhost,127.0.0.1
配置后重新加载 shell 或新开终端,再次执行连通性测试确认生效。代理服务的获取与使用必须遵守当地法律法规,本文不提供具体代理服务的推荐。
(四)API 接入方式
除订阅登录外,Claude Code 支持通过 API Key 接入。已有 API Key 的开发者通过环境变量指定:
export ANTHROPIC_API_KEY=sk-ant-你的密钥
使用中转服务时,需同时指定 Base URL:
export ANTHROPIC_BASE_URL=https://你的中转地址/v1
通过 API Key 接入适合需要在脚本或自动化环境中调用的场景,需自行管理 Key 的安全;中转服务的资质与数据流向也需自行评估。
(五)常见报错排查
国内使用时几类报错频率较高,对应排查思路如下:
1、连接超时或 ECONNRESET:检查代理环境变量是否生效、代理服务是否正常运行、端口是否一致。
2、401 Unauthorized:检查 API Key 是否正确或过期,或重新执行 claude login 刷新登录态。
3、429 Too Many Requests:触发速率限制,等待后重试或降低并发频率。
4、长任务中途断连:检查网络稳定性,长任务建议在后台执行,避免终端休眠导致连接中断。
5、文件读写权限不足:确认当前工作目录权限,CLI 需要对项目目录有读写权限。
四、持续使用的条件与风险
配置完成后 Claude Code 可以正常运行,但持续使用需要同时维护几个条件:稳定的国际网络访问通道、可用的海外账号与支付条件,以及账号本身的日常维护。这些环节都不在开发者个人的控制范围内。
风险方面,网络链路稳定性不受开发者控制,代理服务可能出现节点失效或带宽波动;账号存在因区域策略调整而受限的可能;企业用户需持续关注数据出境合规要求的变化。这些情况在实际使用中会反复出现,意味着仅有 Claude Code 一条路径,对于需要稳定、可持续 AI 编程能力的国内开发者往往是不够的。
五、Kimi Code 国内直连替代方案
Kimi Code 是月之暗面推出的独立编程工具,搭载 Kimi K3。K3 为 2.8 万亿参数 MoE 架构、100 万 Token 上下文窗口,2026 年 7 月 27 日以修改版 MIT 许可公开权重。Kimi Code 有桌面端、CLI、VS Code 扩展插件等形态,国内网络直连,不需要额外配置代理,手机号注册。

(一)安装与认证
Kimi Code CLI 支持官方安装脚本与 npm 全局安装。安装后运行启动命令,首次使用通过登录命令完成账号认证或配置 API 密钥:
kimi
kimi login
整个过程不需要配置代理环境变量,国内网络直接访问服务端。
(二)goal 模式实操
对于有明确验收标准的任务,goal 模式更直接。开发者定义目标与验收标准,Kimi Code 持续跟踪直到达成:
目标:为 utils/retry.py 增加指数退避重试装饰器
验收标准:
1. 装饰器可配置最大重试次数与初始间隔
2. 仅对指定异常类型重试
3. 新增 tests/test_retry.py,三条用例全部通过
Kimi Code 自主新建实现、补测试、运行 pytest、根据失败信息修复,直到验收标准达成。生成的核心代码结构如下:
import time
from functools import wraps
from typing import Type, Tuple
def retry(max_attempts: int = 3, initial_delay: float = 1.0,
exceptions: Tuple[Type[Exception], ...] = (Exception,)):
"""指数退避重试装饰器,仅对指定异常类型重试。"""
def decorator(func):
@wraps(func)
def wrapper(*args, **kwargs):
delay = initial_delay
for attempt in range(1, max_attempts + 1):
try:
return func(*args, **kwargs)
except exceptions:
if attempt == max_attempts:
raise
time.sleep(delay)
delay *= 2
return wrapper
return decorator
面对复杂或高风险任务时,Plan 模式先探索文件、形成修改计划,待开发者确认后再执行变更,让开发者在关键节点保持决策权。
(三)多形态与扩展
VS Code 扩展插件提供编辑器内实时补全与多轮对话,不需要离开 VS Code 即可调用 Agent 能力。2026 年 9 月上线的桌面端为不熟悉终端的开发者提供图形化入口,承载与 CLI 相同的 Agent 体系。
扩展方面,Kimi Code 提供 Skills、Hooks、MCP、Plugins 四级机制。Hooks 可在提交等节点自动执行脚本,例如提交前运行代码检查:
# 由 Hooks 自动触发的提交前检查
black . && flake8 . && pytest -q
六、命令对照与迁移
从 Claude Code 迁移到 Kimi Code,常用操作对照如下:
1、启动会话:claude 对应 kimi。
2、登录认证:claude login 对应 kimi login。
3、目标驱动任务:Claude Code 通过对话描述目标,Kimi Code 使用 goal 模式并定义验收标准。
4、子任务拆分:Claude Code 支持子 Agent,Kimi Code 通过 Sub-agents 与 Agent Swarm 实现,Swarm 对批量任务并行处理,任务分配由系统自动完成。
5、扩展机制:Claude Code 支持 MCP,Kimi Code 提供 Skills、Hooks、MCP、Plugins 四级扩展。
两款工具共享终端 Agent 范式——用自然语言定义目标,Agent 自主执行,开发者监督结果。掌握这一范式后,切换的学习成本较低。
七、选型建议
1、已具备稳定国际网络与可用账号、处理非敏感代码:Claude Code 可继续使用,其复杂推理与长周期任务积累深厚。
2、需要国内直连、稳定可持续、降低维护负担:Kimi Code 提供系统的终端 Agent 体系,多形态覆盖,搭载 Kimi K3,国内网络直连。
3、企业用户涉及敏感代码:可评估 Kimi Code 的私有化部署可能,K3 开源特性为企业内部部署提供基础;Claude Code 的数据出境需单独合规评估。
4、混合策略:日常任务使用 Kimi Code 国内直连,特定复杂推理场景在合规前提下使用 Claude Code,两款工具并行不冲突。
结语
Claude Code 在国内使用的核心障碍,是网络链路、账号支付与合规风险三个环节的叠加,本文给出了从环境准备到排障的配置流程。对于需要稳定、可持续 AI 编程能力的国内开发者,建立国内直连的替代方案是务实的工程决策。Kimi Code 以 K3 为底座、系统的 Agent 体系为骨架、多形态覆盖与国内直连为特征,提供了一条不需要额外网络配置、可持续维护的路径。两款工具共享终端 Agent 范式,迁移成本较低,开发者可根据自身网络条件与代码敏感度选择主力工具,或采用混合策略。
来源:互联网